社交工程專區
社交工程(Social Engineering)是資訊安全領域中最難防範的攻擊型態之一,因為它不直接破解系統,而是專門「駭入」人類心理的漏洞。
何謂社交工程
社交工程是一種利用人類心理弱點(如信任、恐懼、貪婪、好奇或熱心)來進行欺瞞與操縱的非技術性攻擊手段。攻擊者透過與目標互動,使受害者自願提供敏感資訊、交出登入權限,或執行有害系統安全的動作。
相較於利用系統漏洞或編寫複雜程式碼,攻擊者發現「人」通常是防禦體系中最脆弱的一環,因此社交工程的核心邏輯是:「駭人比駭系統容易得多」。
曾經史上遭竊金額最大的加密貨幣遭竊案,兇手並非是技術多的駭客,就是透過靠社交工程,直接取得受害者的信任,騙走價值2.82億美元的加密貨幣。由此可見防範社交工程陷阱其重要程度不亞於發展各種資安防護技術。
社交工程的目的
攻擊者的最終目標通常與商業利益或情報獲取相關,主要目的可分為以下四類:
- 竊取敏感資訊:取得帳號密碼、信用卡號、個人身份信息、商業機密或客戶資料。
- 獲取系統存取權限:騙取內部員工的憑證或驗證碼,藉此滲透企業內部網路或高權限伺服器。
- 植入惡意程式:誘騙目標點擊連結或下載檔案,進而在裝置上安裝勒索軟體(Ransomware)、木馬程式或監控軟體。
- 直接詐騙資金:冒充高階主管、廠商或熟人,指引財務人員或受害者進行非法轉帳。
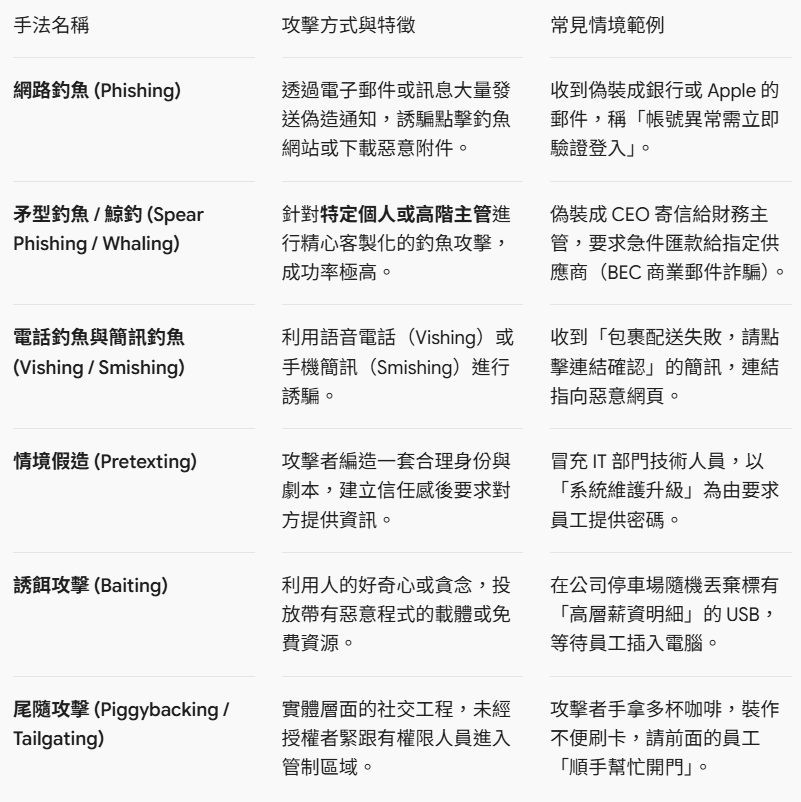
社交工程常見手法
社交工程案例分享
一、近期社交工程信件(網路釣魚)常見類型及特徵
1. 偽冒成政府服務(例如財政部電子發票、遠○電收):網址常包含einvoice或fetc字樣但網域異常,利用現在人依賴3C的習慣,一看到類似繳費期限即將到期又看起來像是真的官方訊息,就容易點進信件遭騙。
2. 偽冒成民生消費(例如超商賣貨便):使用my.ship或myshop等變異關鍵字,同樣利用現代人依賴電子商務的習慣,不小心就被假冒的關鍵字所欺騙因而點進信件遭騙。
3. 偽冒成金融與社群(例如藍○金流、社群軟體、元○證券):使用相似字或com.tw以外異常網址,依然是利用使用者不仔細查明真偽的壞習慣,利用看起來似是而非的假網址來欺騙使用者。
二、如何避免遭受社交工程信件攻擊
1. 注意連結網址是否異常,如拼字錯誤(用數字0代替英文字母o)、偽冒官方網域(例如將品牌名放在子網域,https[:]//www[.]fetc.net.tw/變成https[:]//fetc.net.tw/,幾乎很難分辨出真偽)。
2. 注意關鍵字是否變異,例如超商賣貨便正確關鍵字為myship,攻擊者卻用my.ship、myshop來混淆視聽。
3. 注意是否使用免費或不相關的網域,例如正確網址為com.tw,卻變成.cn,或主旨明明為官方郵件使用的卻是免費信箱(如gmail.com)。
4. 由以上可以發現虛假網址可說是防不勝防,最好的方式就是不要去點擊可疑郵件所提供的任何連結、下載任何不明的檔案及提供的聯繫方式,直接從可靠的官網入口或是聯繫官方客服,多一分查證少一分受騙的機會。
相關網站
如發現可疑信件可至以下網址進行回報:https://phishingcheck.tw/report
網路詐騙通報查詢網,數位發展部結合AI與各部會情資的查詢與通報平台:
https://fraudbuster.digiat.org.tw/accessibility/index
165 全民防騙網 / 內政部警政署,輸入關鍵字或網址查詢是否有被通報紀錄: